StoryEditor
Prawo
23.08.2019 00:00

Ważne zmiany w płatnościach kartą od 14 września

Od połowy września 2019 roku wchodzi w życie dyrektywa PSD2, która zmienia sposób, w jaki będziemy płacić za zakupy w sklepach stacjonarnych. Nowe przepisy mają zwiększyć bezpieczeństwo finansów klientów w czasach postępującej cyfryzacji. 

W swoim poradniku Mastercard wyjaśnił szczegółowo jak teraz będzie wyglądał proces płatności kartą w sklepach fizycznych i w internecie. Oto najważniejsze zmiany:

PIN już poniżej 50 zł

Od 14 września kodem PIN trzeba będzie autoryzować również niektóre transakcje na kwoty nieprzekraczające 50 zł. Banki będą zobowiązane do stosowania tzw. silnego uwierzytelnienia klienta (ang. strong customer authentication, SCA) przy co szóstej transakcji (piąta może być bez SCA) lub jeśli skumulowana wartość transakcji bez silnego uwierzytelniania przekroczy 150 euro. Każda transakcja powyżej 50 zł, która automatycznie wymaga kodu PIN spowoduje, że licznik transakcji (lub kwoty) będzie startował od początku.

Zmiany w płatnościach to skutek nowego prawa

Zmiany są efektem nowych przepisów. Nieustający rozwój cyfrowości i pojawiające się nowe rozwiązania w zakresie płatności wymagają jednocześnie nowych zabezpieczeń. Zmiany w sposobie autentykacji płatności wynikają z dyrektywy PSD2, która wprowadza jednolity rynek płatności we wszystkich krajach Unii Europejskiej.

Terminal poprosi o autoryzację transakcji w zależności od banku

Zależy to od zastosowanego kryterium przez bank-wydawcę karty. Pierwszym z nich jest autoryzacja kodem PIN co szóstej transakcji – o ile wcześniej nie zapłacimy za coś kwoty powyżej 50 zł, co automatycznie wymaga kodu PIN i zeruje licznik.

Drugie kryterium dotyczy łącznej wartości kolejnych płatności kartą. Gdy przekroczy ona próg 150 euro, autoryzacja PIN-em będzie wymagana. 150 euro jest jednak kwotą maksymalną, a wydawcy kart, czyli przede wszystkim banki, mogą ustalić dla swoich kart próg poniżej 150 euro.

Jeśli bank zastosuje to właśnie kryterium, to jak wynika ze statystyk Mastercard – patrząc z perspektywy konsumenta niewiele się zmieni. Zanim bowiem drobne transakcje przekroczą limit 150 euro (ponad 600 PLN), klient statystycznie zrobi transakcję przekraczającą wartość 50 PLN, która i tak wymaga podania kodu PIN.

Każda transakcja z PIN „zeruje licznik” (zarówno w przypadku stosowanego kryterium liczby transakcji, jak i łącznej kwoty transakcji bez SCA).

Kryteria wymogu autoryzacji (liczba transakcji lub ich suma) 

Decyduje o tym wydawca karty. O szczegóły warto więc zapytać w swoim banku/instytucji finansowej.

Transakcje zliczają się do szóstej nie w skali jednego dnia/tygodnia ale wszystkich transakcji

Brane są pod uwagę wszystkie kolejne transakcje poniżej 50 zł. Przykładowo, jeśli trzy takie transakcje wykonamy w poniedziałek, a dwie we wtorek, to pierwsza transakcja na niską kwotę w środę będzie wymagała autoryzacji kodem PIN. Jednocześnie ta transakcja „zeruje licznik”, podobnie jak każda przekraczająca kwotę 50 zł, która automatycznie wymaga wpisania kodu PIN na terminalu.

Nie można wybrać pozostania na dotychczasowych zasadach

Nie jest możliwa autoryzacja transakcji na tych samych zasadach co do tej pory, czyli do 50 zł bez PIN, bo nowe przepisy dotyczą wszystkich użytkowników kart płatniczych.

Nowe wymogi obowiązują także dla zbliżeniowych płatności mobilnych

Silne uwierzytelnienie obejmuje mobilne transakcje zbliżeniowe, gdy cyfrowy odpowiednik karty płatniczej jest zapisany w smartfonie, a płatność jest realizowana za pomocą aplikacji bankowej (standard HCE) lub tzw. portfela mobilnego, takiego jak np. Google Pay. Nawet jeśli dany portfel mobilny nie stosuje uwierzytelniania dla wszystkich transakcji (za pomocą kodu PIN, odcisku palca itp.), identyfikacja użytkownika przy płatności na kwotę poniżej 50 zł może być konieczna.

Płatności Apple Pay, przy których nie będą obowiązywały wymogi z potwierdzaniem PIN-em co szóstej transakcji

W przypadku Apple Pay wszystkie płatności są identyfikowane biometrycznie, więc dodatkowe uwierzytelnianie nie jest potrzebne.

Są wyjątki od zastosowania nowych wymogów

Wyjątkiem zostaną objęte transakcje w samoobsługowych biletomatach (np. w komunikacji miejskiej), parkomatach oraz samoobsługowych bramkach autostradowych.

Płatności kartą za granicą będą obowiązywały na takich zasadach jak w Polsce w określonych krajach

Przepisy dyrektywy PSD2 obowiązują tylko w państwach Europejskiego Obszaru Gospodarczego (UE oraz Norwegia, Liechtenstein i Islandia). Poza tym obszarem płatności zbliżeniowe będą działać tak, jak do tej pory.

Płatności kartą w sklepie będą teraz bezpieczniejsze

Już wcześniej płatności zbliżeniowe były bardzo bezpieczne. Warto wspomnieć, że oferują one wyraźnie wyższy poziom bezpieczeństwa niż te stykowe, a Polska od lat znajduje się na szczycie listy krajów europejskich o najniższej liczbie oszustw kartowych. Niezmiennie posiadacze kart są też chronieni przez rozwiązania technologiczne (np. szyfrowanie danych i standard EMV) oraz przez standardy branżowe i przepisy prawa (np. usługa chargeback, bądź ograniczenie odpowiedzialności posiadacza karty za nieuprawnione transakcje do kwoty 50 euro w ciągu 24 godzin do zgłoszenia zaginięcia karty). Najnowsze zmiany dodatkowo podnoszą poziom bezpieczeństwa, sprawiając, że nawet gdy karta płatnicza znajdzie się w niepowołanych rękach, skutki w postaci ewentualnych strat finansowych będą mniej poważne.

Płatności kartą w sklepie nie będą bardziej czasochłonne

W doświadczeniu użytkownika zmieni się to, że przy szóstej kolejnej transakcji poniżej kwoty 50 zł będzie musiał wpisać kod PIN, co trwa maksymalnie kilka sekund. Nie jest to więc zbyt czasochłonne, a z drugiej strony gwarantuje większe poczucie bezpieczeństwa konsumenta. Warto pamiętać, że w 2020 r. limit transakcji bez PIN w Polsce powinien wzrosnąć do 100 zł. To oznacza, że płatności wymagających podania czterocyfrowego kodu będzie mniej.

Zakupy w sklepach online po 14 września 2019 

Zmiany w płatnościach w sieci nastąpią w zakresie autentykacji użytkownika – od tej pory będzie ona musiała być dwustopniowa, czyli obejmować dwa różne elementy opisane w przepisach.

Silne uwierzytelnienie klienta

Silne uwierzytelnienie klienta polega na weryfikacji co najmniej dwóch elementów należących do trzech kategorii: „wiedza” (co wie posiadacz karty, np. hasło zdefiniowane przez klienta), „posiadanie” (co ma posiadacz karty, np. telefon, na którym znajduje się aplikacja bankowa) i „cechy klienta” (element biometryczny, np. odcisk palca).

Decyzja o tym, które z tych trzech elementów będzie się stosować

Będą o tym decydować banki-wydawcy kart. Oczekuje się, że rozwijane będą rozwiązania bazujące na bankowej aplikacji mobilnej i wybranej funkcji biometrycznej. O szczegóły warto zapytać w swoim banku.

Płatność krok po kroku

W trakcie płatności online konsument będzie musiał wprowadzić dane swojej karty płatniczej i kliknąć przycisk „Zapłać”. W następnym kroku zrealizowane zostanie silne uwierzytelnienie, które może mieć następujący przebieg:

– Użytkownik otrzyma powiadomienie push z aplikacji bankowości mobilnej i będzie musiał wprowadzić swój osobisty kod mPIN lub użytkownik otrzyma powiadomienie push z aplikacji bankowości mobilnej i będzie musiał potwierdzić swoją tożsamość za pomocą odcisku palca lub innych danych biometrycznych.

– Jeśli kod mPIN, odcisk palca (bądź inne dane biometryczne) lub kod jednorazowy SMS zostanie zidentyfikowany pomyślnie, bank zatwierdzi płatność.

Gdy posiadamy kartę z aktywnym rozwiązaniem SecureCode (3D Secure) i korzystasz z haseł jednorazowych otrzymywanych w wiadomościach SMS

Zgodnie z nowymi przepisami banki będą mogły oferować identyfikację przez swoją aplikację mobilną, za pomocą odcisku palca lub unikalnego kodu. Jeśli natomiast klient nie ma odpowiedniego urządzenia z aplikacją banku, w dalszym ciągu będzie musiał wprowadzać hasła otrzymywane w wiadomościach SMS, ale będzie też potrzebował dodatkowej metody uwierzytelnienia. Zostanie to określone przez wydawcę karty. O szczegóły warto więc zapytać w swoim banku.

Każda transakcja online będzie autoryzowana z wykorzystaniem dwóch elementów. ale są wyjątki

Z założenia tak, przy czym w kilku przypadkach jest możliwe zastosowanie wyjątków. Mogą one dotyczyć: niskich kwot transakcji (do 50 zł), płatności cyklicznych (np. abonament za usługi cyfrowe, opłaty za rachunki), wybranych sklepów, którym konsumenci ufają, transakcji o niskim ryzyku oszustwa czy też bezpiecznych płatności korporacyjnych.

Gdy kupujemy po raz kolejny w ulubionym sklepie online - zmiany po 14 września

W przypadku regularnych zakupów u konkretnego sprzedawcy wydawcy kart płatniczych mogą zastosować jeden z wyjątków zdefiniowanych w dyrektywie PSD2. Również sprzedawcy wspólnie ze swoim dostawcą płatności mogą w takich sytuacjach zasugerować bankowi wybrany wyjątek. Decyzja o zastosowaniu wyjątku należy do banku – wydawcy karty, ale informacja od sprzedawcy, że transakcja jest bezpieczna, znacząco zwiększa szansę odstąpienia banku od silnego uwierzytelnienia.

Dlaczego potrzebne jest dodatkowe uwierzytelnienie?

W dobie postępującej cyfryzacji bezpieczeństwo w sieci jest coraz ważniejszą kwestią i dlatego Unii Europejskiej zależy na zwiększeniu bezpieczeństwa płatności i pieniędzy konsumentów. Stąd też dodatkowy element uwierzytelnienia. Zgodnie z wynikami badania Mastercard, aż 76 proc. polskich konsumentów uważa, że silna autoryzacja płatności online jest potrzebna, a 28 proc. deklaruje, że dzięki temu będzie częściej robić zakupy w e-commerce.

Jeśli nie mamy przy sobie telefonu lub jego bateria się rozładowała

W takim przypadku klient nie będzie w stanie przeprowadzić silnego uwierzytelniania, więc płatność online nie zostanie zrealizowana.

Czy teraz banki będą częściej proponować rozwiązania biometryczne?

Banki mają teraz ku temu większe możliwości. Biorąc pod uwagę ich wysoki poziom innowacyjności oraz fakt, że rozwiązania biometryczne są bezpieczniejsze i bardziej wygodne od haseł i kodów, których zdarza się zapominać, możemy się spodziewać popularyzacji tej formy uwierzytelniania w najbliższych latach. W efekcie, biometria pozwoli pogodzić bezpieczeństwo transakcji, którego wymagają przepisy, oraz wygodę i szybkość płatności, których oczekują klienci e-commerce.

Rozwiązania biometryczne

Rozwiązania biometryczne polegają na identyfikacji fizycznych, unikalnych cech użytkownika, takich jak odcisk palca, zdjęcie twarzy czy skan tęczówki oka. W niedawnym badaniu Mastercard konsumenci uznali, że odcisk palca jest bezpieczniejszą metodą potwierdzania płatności (75 proc.) niż kody jednorazowe (66 proc.), a już niemal połowa ankietowanych (47 proc.) chciałaby w ten sposób uwierzytelniać płatności kartą.

Płatności kartą w sieci będą teraz jeszcze bardziej bezpieczne

Płatności kartą w internecie już wcześniej były bezpieczne, a korzystając z tej metody płatności konsumenci mogli korzystać m.in. z chargebacku (prawa do reklamacji w przypadku niepowołanej transakcji), czego nie zapewniają inne metody płatności internetowych. Dodatkowo, ci którzy korzystali z portfeli cyfrowych, takich jak Masterpass, mogli bezpiecznie zapisywać dane swoich kart. Od połowy września dodatkowy poziom bezpieczeństwa, związany z dwuelementową autentykacją, tylko zwiększy naszą ochronę przed oszukańczymi transakcjami.

Płatności kartą w sieci będą dla niektórych trochę bardziej czasochłonne

Dla części klientów nie zmieni się nic, ponieważ w wielu sklepach płatności są uwierzytelniane przez wydawcę karty np. za pomocą jednorazowego hasła otrzymywanego w wiadomości SMS lub w aplikacji bankowości mobilnej. W efekcie wdrożenia dyrektywy PSD2 wprowadzone zostaną dodatkowe opcje uwierzytelniania, które mogą przyspieszyć ten proces. Tak jest w przypadku uwierzytelnienia biometrycznego, które umożliwia konsumentom potwierdzenie tożsamości przez zwykłe dotknięcie palcem własnego telefonu.

ZOBACZ KOMENTARZE (0)
StoryEditor
Prawo
02.11.2026 19:47
DSA w Polsce: nowe zasady egzekwowania obowiązków platform e-commerce i znaczenie dla branży kosmetycznej
DSA w Polsce: nowe zasady dla e-commerceShutterstock

25 września 2026 r. Prezydent Rzeczypospolitej Polskiej podpisał ustawę z 4 września 2026 r. o zmianie ustawy o świadczeniu usług drogą elektroniczną oraz niektórych innych ustaw[1]. W Polsce wprowadzone zostaną krajowe ramy egzekwowania unijnego Aktu o usługach cyfrowych (z ang. „Digital Services Act”, DSA).

W tym artykule przeczytasz:

  • Platformą może być także drogeria
  • Jak będzie wyglądać egzekwowanie DSA w Polsce?
  • Lekcja z dużych spraw
  • Co dalej?

Ustawa nie nakłada na platformy nowych obowiązków innych niż te wynikające bezpośrednio z DSA. Doprecyzowuje natomiast zasady ich egzekwowania oraz właściwość poszczególnych organów. Nowe przepisy wejdą w życie po upływie 30 dni od dnia ich ogłoszenia.

Dla branży kosmetycznej jest to istotna zmiana. Obowiązki wynikające z DSA mogą stanowić dodatkowy instrument ograniczania sprzedaży nielegalnych produktów, w tym podróbek np. perfum czy innych produktów kosmetycznych, za pośrednictwem platform internetowych. Dostawcy platform powinni upewnić się, że prawidłowo wdrożyli obowiązki wynikające z DSA oraz odpowiednie procedury zgodności. Ma to szczególne znaczenie w sektorze kosmetycznym, gdzie istotnym problemem pozostaje obrót produktami podrobionymi, a coraz większa część sprzedaży odbywa się za pośrednictwem platform, na których oferty zamieszczają również sprzedawcy zewnętrzni.

Platformą może być także drogeria

Ten model nie jest już domeną wyłącznie Allegro czy dużych platform marketplace. Także tradycyjne sieci drogeryjne rozwijają sprzedaż w modelu marketplace – przykładowo Hebe i Super-Pharm umożliwiają sprzedaż produktów oferowanych przez zewnętrznych partnerów.

Z perspektywy DSA znaczenie ma nie nazwa czy profil działalności przedsiębiorcy, lecz sposób działania jego serwisu internetowego. Jeżeli drogeria internetowa umożliwia zewnętrznym przedsiębiorcom oferowanie produktów konsumentom i zawieranie z nimi umów na odległość za pośrednictwem swojego serwisu, może podlegać szczególnym obowiązkom przewidzianym dla platform internetowych.

Jak będzie wyglądać egzekwowanie DSA w Polsce?

Za egzekwowanie DSA będą odpowiadać trzy organy. Prezes Urzędu Ochrony Konkurencji i Konsumentów (UOKiK) jest właściwy w szczególności w sprawach dotyczących obowiązków platform internetowych wobec konsumentów, w tym identyfikowania i weryfikowania sprzedawców oraz zapewnienia wymaganych informacji w ofertach. Przewodniczący Krajowej Rady Radiofonii i Telewizji (KRRiT) jest właściwy w sprawach dotyczących platform udostępniania wideo. Pozostałe sprawy będą należeć do Prezesa Urzędu Komunikacji Elektronicznej (UKE), który będzie pełnił funkcję Koordynatora ds. usług cyfrowych.

  • Obowiązki. Platformy muszą weryfikować dane sprzedawców oraz zapewnić, by oferty zawierały wymagane informacje. Muszą również udostępniać mechanizmy umożliwiające zgłaszanie nielegalnych treści, w tym ofert produktów podrobionych. Po otrzymaniu zgłoszenia platforma powinna rozpatrzyć je i podjąć odpowiednie działania zgodnie z procedurą przewidzianą w DSA. Jeżeli platforma dowie się o nielegalnym produkcie, musi również poinformować o tym konsumentów, którzy go nabyli.
  • Sankcje. Właściwy organ może wszcząć kontrolę z urzędu i żądać dokumentów, informacji oraz danych, także zdalnie. Za naruszenie m.in. obowiązków dotyczących identyfikowalności przedsiębiorców i informacji dla konsumentów grozi kara do 6% światowego obrotu, a za utrudnianie kontroli lub nieudzielenie informacji – do 1%.

Lekcja z dużych spraw

W przypadku bardzo dużych platform internetowych (VLOP) i bardzo dużych wyszukiwarek internetowych (VLOSE) za egzekwowanie kluczowych obowiązków DSA odpowiada bezpośrednio Komisja Europejska (KE), a nie krajowe organy. Komisja Europejska prowadzi już postępowania dotyczące przestrzegania obowiązków DSA przez największe platformy.

  • 28 maja 2026 r. KE nałożyła na Temu karę 200 mln euro za niedochowanie należytej staranności przy identyfikowaniu, analizowaniu i ocenianiu ryzyk systemowych związanych z rozpowszechnianiem na platformie nielegalnych produktów. W toku postępowania Komisja przeprowadziła m.in. zakupy testowe ładowarek i zabawek dla dzieci.
  • 17 lutego 2026 r. Komisja Europejska wszczęła formalne postępowanie przeciwko Shein na podstawie DSA. Dotyczy ono m.in. systemów stosowanych przez platformę w celu ograniczania sprzedaży nielegalnych produktów oraz przejrzystości systemów rekomendacji.

Powyższe sprawy nie dotyczyły konkretnie produktów kosmetycznych, ale pokazują, że platformy mogą być rozliczane z prawidłowego identyfikowania i oceny ryzyk związanych z oferowanymi na nich produktami.

Co dalej?

W badaniu ITIF z sierpnia 2025 r.[2] spośród 51 produktów zakupionych na platformach Temu, AliExpress i SHEI 24 produkty oceniono jako prawdopodobne podróbki, w tym koszyku zakupowym znalazły się także produkty kosmetyczne. Badanie miało charakter testowy i nie pozwala określić odsetka podróbek w całej ofercie tych platform, ale ilustruje skalę i charakter problemu.

Powyższa ustawa jest pierwszym z dwóch krajowych aktów prawnych związanych z wdrożeniem DSA. Drugi projekt, dotyczący m.in. krajowej procedury wydawania nakazów uniemożliwienia dostępu do nielegalnych treści, jest obecnie procedowany w Sejmie. Warto zatem monitorować dalszy przebieg prac legislacyjnych, które mogą przynieść kolejne zmiany w sposobie egzekwowania DSA w Polsce.

Już na obecnym etapie producenci kosmetyków zyskują dodatkowe instrumenty ochrony swoich praw. Platformy internetowe muszą zapewnić skuteczne mechanizmy zgłaszania nielegalnych ofert oraz podejmować odpowiednie działania w związku z otrzymanymi zgłoszeniami. Z kolei sprzedawcy zewnętrzni powinni być przygotowani na obowiązek przekazywania platformom rzetelnych i kompletnych informacji oraz ich weryfikację w ramach procedur przewidzianych w DSA.


Autor: radca prawny Natalia Basałaj, Kancelaria TOMKIEL

Źródło:

[1] https://sejm.gov.pl/Sejm10.nsf/PrzebiegProc.xsp?nr=2694 Niniejszą ustawą zmienia się ustawy: ustawę z dnia 17 listopada 1964 r. – Kodeks postępowania cywilnego, ustawę z dnia 17 czerwca 1966 r. o postępowaniu egzekucyjnym w administracji, ustawę z dnia 29 grudnia 1992 r. o radiofonii i telewizji, ustawę z dnia 4 lutego 1994 r. o prawie autorskim i prawach pokrewnych, ustawę z dnia 30 czerwca 2000 r. – Prawo własności przemysłowej, ustawę z dnia 16 lutego 2007 r. o ochronie konkurencji i konsumentów oraz ustawę z dnia 12 lipca 2024 r. – Prawo komunikacji elektronicznej.

[2] https://itif.org/publications/2025/08/20/itif-investigation-finds-chinese-e-commerce-sites-facilitate-counterfeits/ (ITIF, „How Chinese Online Marketplaces Fuel Counterfeits”, sierpień 2025).

ZOBACZ KOMENTARZE (0)
StoryEditor
Prawo
02.11.2026 13:49
Sol de Janeiro pozywa MCoBeauty za naśladowanie opakowań. Chodzi o tzw. "dupes"
Sol de Janeiro pozywa MCoBeautyInstagram Sol de Janeiro

Czy tańsza alternatywa popularnego kosmetyku może zbyt mocno przypominać oryginał? Spór między Sol de Janeiro a australijską marką MCoBeauty pokazuje, jak cienka bywa granica między inspiracją a naruszeniem praw do identyfikacji wizualnej. We wrześniu 2026 roku amerykański sąd oddalił roszczenie Sol de Janeiro dotyczące naruszenia tzw. trade dress, czyli chronionego wyglądu produktu. Nie oznacza to jednak końca sprawy.

W tym artykule przeczytasz:

  • Sol de Janeiro kwestionuje wygląd produktów MCoBeauty
  • Sąd oddalił roszczenie dotyczące opakowań. Dlaczego?
  • Spór dotyczy także sposobu prezentowania produktów w internecie
  • Rynek dupe‘ów rośnie, ale podobieństwo nie zawsze oznacza naruszenie prawa

Sol de Janeiro kwestionuje wygląd produktów MCoBeauty

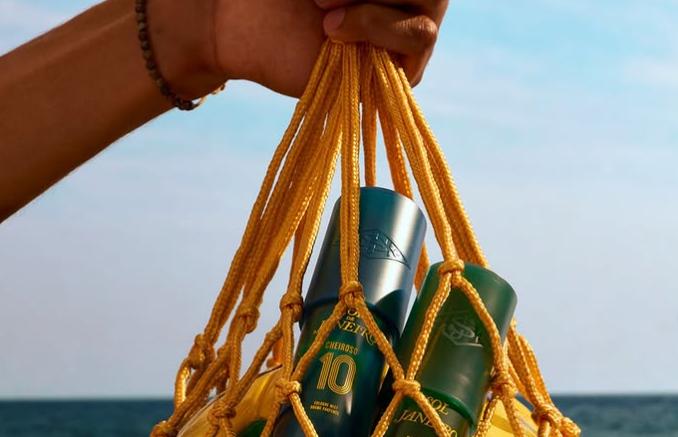
Sol de Janeiro, marka przywodząca na myśl Brazylię i inspirowanych nią zapachów i kosmetyków do pielęgnacji ciała, zarzuciła MCoBeauty sprzedaż mgiełek zapachowych, których wygląd miał naśladować charakterystyczne flakony z linii Cheirosa. Spór dotyczy nie tylko ogólnego podobieństwa produktów, ale przede wszystkim zestawienia konkretnych elementów opakowań: kształtów butelek, kolorystyki, białych nakrętek i wyraźnie eksponowanych numerów zapachów.

Sol de Janeiro argumentuje, że połączenie tych cech stało się na tyle rozpoznawalne, że konsumenci kojarzą je bezpośrednio z marką. W konsekwencji firma chce objąć je ochroną prawną i ograniczyć możliwość wykorzystywania podobnej estetyki przez konkurentów.

image

Sol de Janeiro ma nowy cel: mężczyźni. Marka wchodzi do segmentu męskich zapachów

Sąd oddalił roszczenie dotyczące opakowań. Dlaczego?

Wrześniowe orzeczenie amerykańskiego sądu federalnego nie rozstrzygnęło, czy MCoBeauty bezprawnie skopiowała wygląd produktów Sol de Janeiro. Sąd uznał natomiast, że przedstawione przez powódkę argumenty dotyczące ochrony opakowań były niewystarczające. W szczególności zakwestionował sposób wykazania, że wskazane elementy wyglądu produktów mają charakter niefunkcjonalny.

To ważne rozróżnienie w amerykańskim prawie znaków towarowych. Ochroną typu trade dress można objąć charakterystyczny wygląd produktu lub jego opakowania, jeśli spełnia on określone warunki. Nie można jednak zastrzec na wyłączność elementów, które pełnią przede wszystkim funkcję użytkową. Sam fakt, że opakowanie jest rozpoznawalne i kojarzy się konsumentom z konkretną marką, nie wystarcza jeszcze do uzyskania pełnej ochrony prawnej.

Roszczenie Sol de Janeiro zostało oddalone bez uszczerbku dla możliwości jego ponownego zgłoszenia. Oznacza to, że firma może poprawić skargę i przedstawić dodatkowe argumenty. Orzeczenie nie jest więc ostatecznym potwierdzeniem, że MCoBeauty może legalnie wykorzystywać sporne rozwiązania.


Spór dotyczy także sposobu prezentowania produktów w internecie

Postępowanie nie ogranicza się do wyglądu flakonów. Sol de Janeiro zakwestionowało również sposób prezentowania produktów MCoBeauty w internecie. Jednym z zarzutów było to, że po wpisaniu nazwy Sol de Janeiro w wyszukiwarce na stronie konkurencyjnej marki użytkownikom wyświetlały się produkty MCoBeauty. Zdaniem powódki takie działanie mogło wprowadzać konsumentów w błąd i sugerować powiązanie między firmami. Sąd dopuścił dalsze rozpatrywanie części zarzutów związanych z nieuczciwymi praktykami handlowymi i funkcjonowaniem wyszukiwarki na stronie MCoBeauty. Jednocześnie oddalił inne roszczenia, w tym część dotyczącą wprowadzających w błąd porównań reklamowych.

W branży kosmetycznej ryzyko prawne nie dotyczy wyłącznie samego produktu. Znaczenie ma również sposób, w jaki konkurencyjne marki wykorzystują nazwy, opisy i mechanizmy wyszukiwania, by kierować konsumentów do swojej oferty. W dobie zakupów online i rekomendacji produktów w mediach społecznościowych takie działania mogą mieć bezpośredni wpływ na decyzje klientów.

image

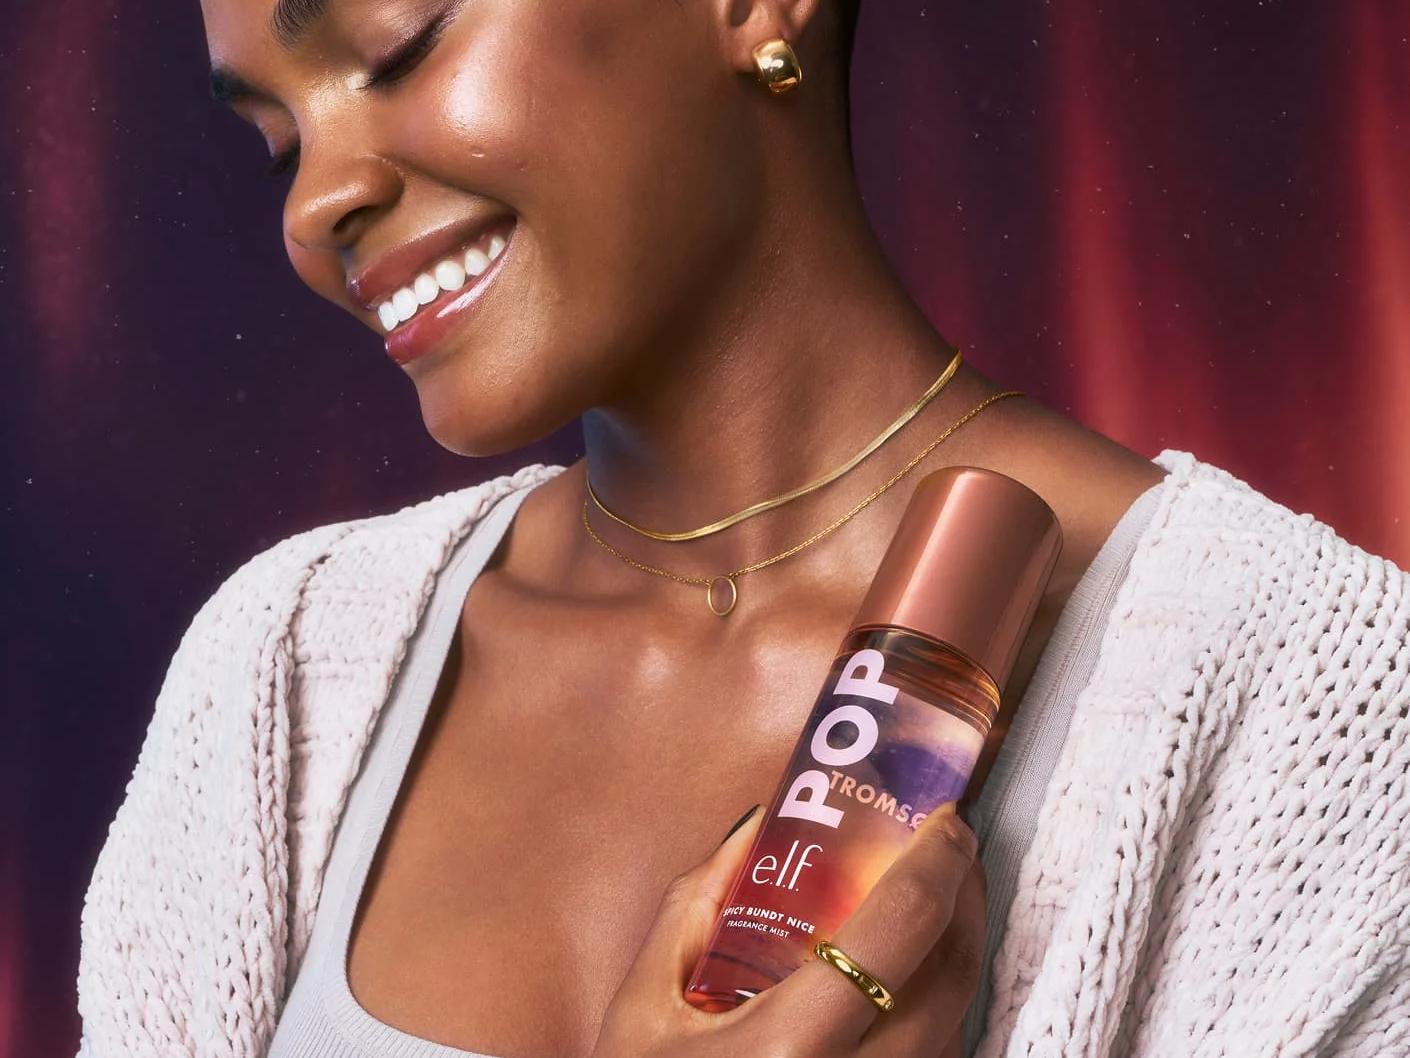
e.l.f. wchodzi w zapachy i pielęgnację ciała. Czy ma szansę przebić liderów?

Rynek dupe‘ów rośnie, ale podobieństwo nie zawsze oznacza naruszenie prawa

Popularność kosmetycznych dupe‘ów wynika przede wszystkim z poszukiwania tańszych alternatyw dla produktów znanych marek. Konsumenci chcą uzyskać podobny efekt, zapach czy doświadczenie zakupowe, niekoniecznie płacąc cenę charakterystyczną dla produktów premium. Samo stworzenie tańszego produktu o zbliżonym zapachu, działaniu czy przeznaczeniu nie oznacza jednak automatycznie naruszenia praw konkurenta. Problem pojawia się wtedy, gdy podobieństwo obejmuje również elementy identyfikacji marki objęte ochroną prawną lub gdy sposób prezentowania produktu może wprowadzać klientów w błąd.

Sprawa Sol de Janeiro i MCoBeauty jest przypomnieniem, że ochrona marki wymaga czegoś więcej niż rozpoznawalnego opakowania. Konieczne jest precyzyjne wskazanie, które elementy wyglądu mają być chronione, wykazanie, że spełniają wymogi prawne, oraz kontrolowanie sposobu prezentowania produktów na rynku.

Wrześniowe orzeczenie nie oznacza jeszcze rozstrzygnięcia na korzyść MCoBeauty. Sol de Janeiro może zmodyfikować swoje roszczenie dotyczące opakowań, a pozostałe kwestie sporne nadal pozostają przedmiotem postępowania. Branża beauty będzie bacznie obserowawać rozwój tej sprawy.


Źródło: Fashion & Law Journal 

Aurelia Obrochta
ZOBACZ KOMENTARZE (0)
02. listopad 2026 23:26